אוטומציה ב-DevOps עם AI: מהשחרור השבועי של Hugging Face לארגון יציב יותר
ארגונים רבים מנסים להכניס AI לתהליכי פיתוח, אבל נתקלים באותה בעיה: קצב העבודה של המודל מהיר, בעוד מנגנוני האמון, האבטחה והאישור הארגוני נשארים איטיים. זו אינה בעיה טכנית בלבד. זו בעיית ניהול, תפעול וסיכון. כאשר תהליך שחרור תוכנה תלוי במתחזק בכיר, בבדיקות ידניות ובכתיבת הערות גרסה, אפילו צוות מצוין עלול להפוך לצוואר בקבוק.
אוטומציה ב-DevOps עם AI משנה את קצב השחרור
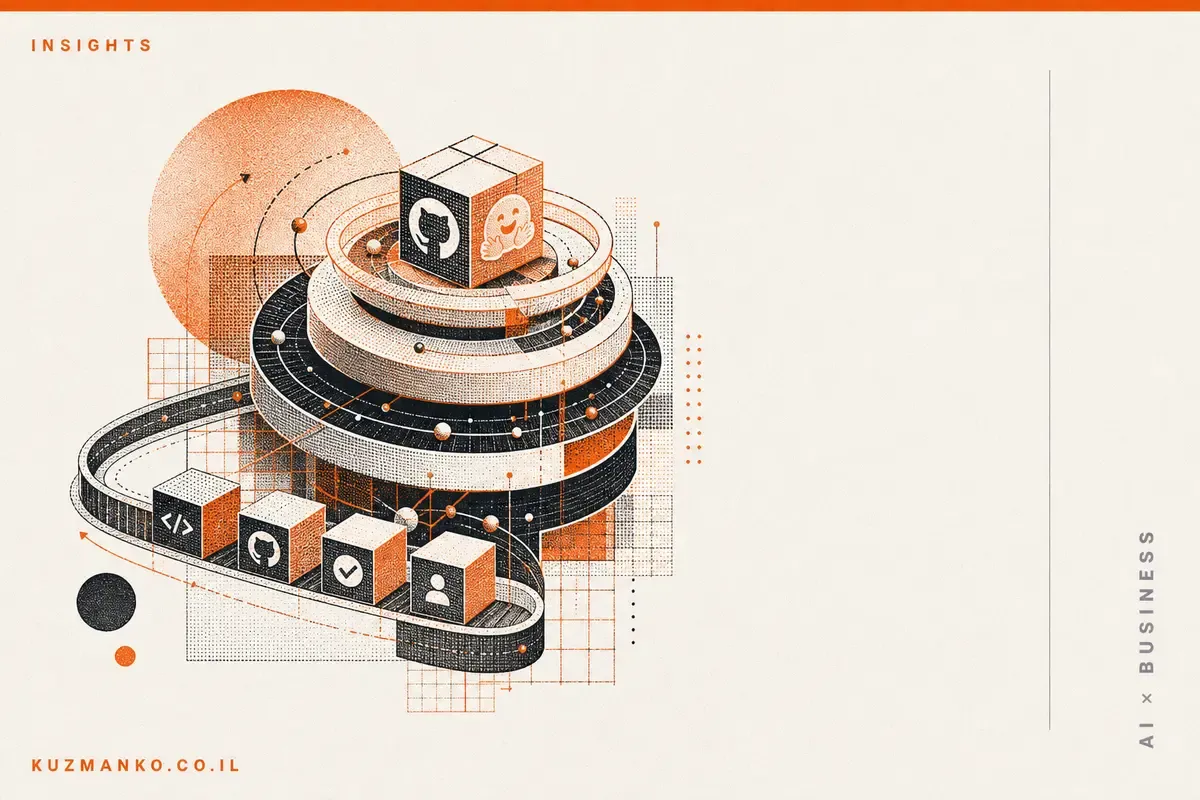
חברת Hugging Face הציגה תהליך שחרור שבועי לספריית huggingface_hub, שכבת תשתית מרכזית עבור Transformers, Datasets, Diffusers וכלים נוספים באקוסיסטם. במקום להמתין ארבעה עד שישה שבועות לגרסה, החברה בנתה תהליך המבוסס על GitHub Actions, מודלים פתוחים, בדיקות דטרמיניסטיות ואישור אנושי בנקודת ההחלטה. המשמעות העסקית רחבה יותר מספריית קוד פתוח אחת: תיקונים מגיעים מהר יותר, באגים אינם מצטברים, וצוותים מקבלים תשתית שנעה בקצב העבודה האמיתי שלהם.
הנקודה החשובה אינה שהמודל כותב הערות גרסה. ארגונים רבים כבר מפיקים סיכומי קוד, הודעות פנימיות ותיעוד באמצעות מודלי שפה. החידוש הוא שהמודל אינו מקור האמת. רשימת השינויים נבנית בצורה דטרמיניסטית מתוך היסטוריית הקומיטים, ורק לאחר מכן המודל מנסח טיוטה. סקריפט בודק שכל Pull Request אכן מופיע ושלא נוספו פריטים שאינם שייכים לגרסה. זהו עיקרון נכון כמעט לכל יישום ארגוני של AI: המודל מייצר, המערכת מאמתת, והאדם מאשר.
אבטחת מידע בשרשרת האספקה של AI
ארגונים צריכים לשים לב במיוחד לרכיבי האבטחה בתבנית הזו. השימוש ב-PyPI Trusted Publishing מפחית תלות בטוקנים קבועים, ונשען על OIDC קצר חיים ועל חתימות מקור באמצעות Sigstore. גם כלי ה-Agent מוצמד לגרסה ונבדק מול SHA256. ככל שסוכני AI נכנסים ל-CI/CD, כל חולשה בתוסף, בהרשאה או במודל עלולה להפוך לאירוע שרשרת אספקה. לכן אימוץ AI בפיתוח חייב לכלול ניהול הרשאות, הפרדת סביבות, לוגים, בדיקות חזרתיות ומדיניות ברורה לשחרור.
התייעלות תפעולית מתחילה בתכנון נכון של אדם בלולאה
כאשר אנו מלווים חברות בתהליכים דומים, הפער המרכזי אינו בחירת המודל אלא תכנון התהליך סביבו. AI אינו קסם שמחליף מומחיות מקצועית, אלא יכולת שמאפשרת לבצע עבודה לא דטרמיניסטית בקנה מידה גדול יותר. אדם בלולאה הוא רכיב קריטי, אך אם כל פעולה חוזרת מחייבת אישור ידני, לא יצרנו התייעלות. המטרה היא שמנהל פיתוח או מומחה DevOps שפיקח אתמול על תהליך אחד, יוכל לפקח מחר על עשרות ומאות תהליכים בעזרת מנגנוני אימות, חריגים והתראות.
העלות שדווחה, כרבע דולר לשחרור הכולל הערות גרסה והודעה פנימית, מדגישה אמת חשובה בשוק ה-AI הארגוני. הערך הגדול לא תמיד נמצא במודל ענק שמחליף מחלקה, אלא באוטומציה חכמה של משימות קטנות, יקרות וחוזרות. אם חצי יום עבודה של איש מקצוע בכיר הופך לרבע שעה של סקירה, והמהלך חוזר מדי שבוע, החיסכון הופך למדיד במהירות.
מנהלים שרוצים לאמץ תבנית דומה צריכים להתחיל ממיפוי שלושה סוגי משימות: פעולות מכניות שניתן לאוטומט לחלוטין, פעולות ניסוח וניתוח שהמודל יכול להאיץ, והחלטות איכות שמחייבות אישור אנושי. לאחר מכן חשוב לבנות מניפסט אמת דטרמיניסטי, לקבוע בדיקות עצמאיות למודל, ולחבר את התהליך למנגנוני אבטחת מידע קיימים. זו הדרך להפוך AI מכלי מרשים בפרזנטציה לתשתית עבודה אמינה שמייצרת שיפור ביצועים אמיתי.